Что такое "Доменная сеть"
Доменная сеть – способ взаимодействия компьютеров между собой. Такая сеть позволяет управлять компьютерами централизованно.
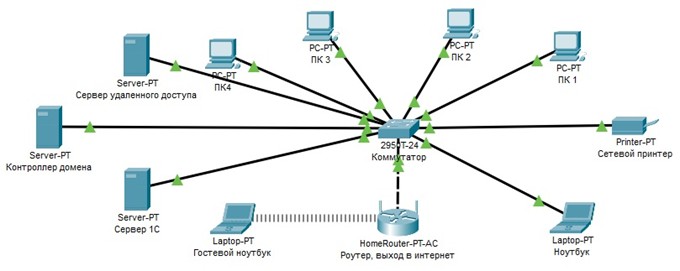
В доменной сети всегда есть главный компьютер – Контроллер Домена. В специальной программе на контроллере домена создаются учетные записи пользователей – имя пользователя и пароль. Например, для сотрудника Ивана Петрова создается учетная запись i.petrov. С её помощью Иван может выполнить вход в свой рабочий компьютер, работать с общими файлами и печатать на сетевом принтере.
Контроллер домена отвечает ещё и за права доступа к файлам и ресурсам. Например, Иван Петров может иметь доступ только к определенным принтерам и общим папкам, а директор – к любым.
Нужна ли Вам доменная сеть?
Вам стоит задуматься о доменной сети, если хотя бы одно утверждение для Вас верно:
• В вашем офисе несколько организованных подразделений
• В Вашей сети есть файловый сервер или сервер 1С
• Необходимо единообразие в настройках компьютеров – одинаковые программы, используемые принтеры и параметры безопасности
• Вы нанимаете или увольняете сотрудников раз в два-три месяца или чаще
• Ваши сотрудники работают за одним компьютером посменно
• Один и тот же сотрудник работает за несколькими компьютерами
• Вы хотите знать, кто и когда работал с общими файлами. Кто мог удалить важный документ или занести вирус
• Нужно управлять доступом в Интернет – запретить социальные сети или разрешить доступ только к Вашему сайту.
Как изменится работа в офисе с введением доменной сети?
Учетные записи сотрудников уникальны. Учетная запись сотрудника в доменной сети – универсальный пропуск к рабочему пространству компании. При входе в систему пользователь получает доступ к сетевым принтерам, общим файлам, серверу 1С, почте или общему чату.
Пароли сотрудников уникальны и периодически меняются. Никто кроме самого сотрудника не должен знать его пароль. Ответственность за секретность пароля лежит на самом сотруднике, он отвечает за все действия, совершенные с помощью его учетной записи. Это правило упрощает разбирательства внутри компании, например когда были удалены важные данные.
Учетные записи сотрудников не имеют прав администратора на компьютере. Пользователи могут быть ограничены в самостоятельной устанавке программ и внесения изменений в системные настройки. Благодаря этому пользователь не сможет случайно запустить вирус или удалить настройки принтера. Для установки программ лучше обратиться к системному администратору.
Управление пользователями в доменной сети
Учетные записи в доменной сети создаются только на Контроллере Домена. Контроллер домена сообщает всем компьютерам сети об имеющихся учетных записях сотрудников. Сотрудник Иван может использовать свою учетную запись i.petrov для работы за любым компьютером доменной сети. Файлы других сотрудников на этом компьютере Иван не увидит.
Единая точка создания учетных записей помогает избежать беспорядка. На компьютерах нет лишних учетных записей, а права администратора есть только у администраторов доменной сети.
Доменная сеть объединяет все ресурсы компании в единое рабочее пространство. В домен можно ввести хранилище файлов, сервер 1С или сервер для удаленной работы. Войдя в систему своего компьютера, сотрудник автоматически получит доступ к ресурсам сети. Вводить пароль для сервера 1С не придется – сервер уже знаком с учетной записью сотрудника.
Если сотрудник уволится, его учетную запись придется заблокировать только на контроллере домена, все компьютеры узнают об этом запрете моментально.
Безопасность доменной сети
К уязвимым частям информационной структуры доступ имеют только квалифицированные сотрудники. Доступ к важным документам разграничен, обычно ни один сотрудник не может повредить все данные. Разграничение доступа усложняет работу вирусов и снижает вероятность диверсии со стороны сотрудников.
Даже если документы были удалены или повреждены, все действия пользователей могут быть записаны в специальный журнал. Найти источник проблемы и избежать её в будущем не составляет труда.
Контроллер домена знает какие компьютеры должны быть в сети. В доменной сети можно установить правило запрещать всю активность «незнакомых» компьютеров или даже оповещать службу безопасности об их появлении.
Автоматизация в доменной сети
Групповые политики – набор настроек операционной системы. Эти настройки определяют отображение элементов Windows – окно входа, панели инструментов. Групповые политики позволяют запретить запуск определенных программ или автоматическую установку программ для новых пользователей. Можно даже запретить работать с внешними накопителями флешками или съемными дисками.
В доменной сети групповыми политиками компьютеров централизованно управляет контроллер домена. Благодаря доменной сети и групповым политикам новый компьютер настроится автоматически: параметры безопасности, подключит принтеры и папки с общими документами. Сотруднику нужно будет только зайти в систему с помощью своих учетных данных – и можно работать.